01 · Die Grundlage
Was ist Kubernetes?
Kubernetes ist eine Open-Source-Plattform, die den Betrieb containerisierter Anwendungen organisiert. Sie verteilt Workloads auf verfügbare Rechner, unterstützt Updates und Skalierung und arbeitet daran, den beschriebenen Sollzustand herzustellen.
Dieser Sollzustand beschreibt beispielsweise, welches Container-Image eine Anwendung verwendet und wie viele Instanzen laufen sollen. Kubernetes gleicht den tatsächlichen Zustand damit ab. Fällt ein verwalteter Pod aus, können Controller einen Ersatz anlegen. Die Anwendung selbst muss dafür weiterhin sinnvoll konfiguriert sein.
Ein Beispiel: Sie definieren drei Instanzen eines Webdienstes. Ein Deployment verwaltet deren Bereitstellung; ein Service stellt einen stabilen Netzwerkzugang zu den passenden Pods bereit. Ein Update beschreiben Sie als neuen Sollzustand.
Die Abkürzung k8s steht für denselben Namen: Zwischen „K“ und „s“ liegen acht Buchstaben. Ein Kubernetes-Cluster ist die gemeinsame Betriebsumgebung aus Control Plane und Nodes.
Wie passen Docker und Kubernetes zusammen?
Container-Images bündeln eine Anwendung mit ihren Laufzeitabhängigkeiten. Werkzeuge wie Docker helfen beim Erstellen und lokalen Ausführen solcher Container. Kubernetes übernimmt die Orchestrierung der Workloads im Cluster. Auf den Nodes führt eine kompatible Container Runtime die Container aus, beispielsweise containerd. Ein Kubernetes-Cluster benötigt dafür keine Docker Engine.
Technische Grundlagen: Kubernetes-Überblick und Container und Container Runtimes.
02 · Die Entscheidung
Wann lohnt sich Kubernetes?
Kubernetes wird interessant, wenn Sie wiederkehrende Betriebsaufgaben für mehrere containerisierte Workloads standardisieren möchten. Entscheidend sind Ihre Anforderungen und die Betriebskenntnisse im Team.
Kubernetes prüfen
Mehrere Dienste, häufige Änderungen
-
Services sollen unabhängig bereitgestellt und skaliert werden.
-
Deployments sollen reproduzierbar beschrieben sein.
-
Mehrere Teams benötigen eine gemeinsame Plattform mit geregelten Zugriffsrechten.
-
Sie möchten automatisierte Rollouts und einen Abgleich des Sollzustands einsetzen.
Einfachere Basis prüfen
Überschaubare Anwendung, wenig Betrieb
-
Eine einzelne Anwendung läuft mit stabiler Last.
-
Eine VM oder ein kleiner Container-Host erfüllt die Anforderungen bereits.
-
Das Team möchte möglichst wenig Plattformkonfiguration übernehmen.
-
Die zusätzlichen Kubernetes-Bausteine würden den Betrieb aufwendiger machen.
Typische Einsatzfelder sind Microservices, SaaS-Anwendungen und automatisierte Bereitstellungsprozesse. Auch Datenverarbeitung und KI-Workloads sind möglich, benötigen aber passende Ressourcen und Komponenten. Die Eignung für einen konkreten Workload folgt aus dessen Anforderungen.
Welche Aufgaben bleiben trotz Kubernetes?
Anwendungen benötigen weiterhin Zugriffsschutz, geeignete Ressourcen, Monitoring und einen Umgang mit persistenten Daten. Automatische Skalierung setzt entsprechende Konfiguration und verfügbare Kapazität voraus. Kubernetes allein liefert auch keine vollständige Backup-, Logging- oder Sicherheitslösung.
Eine Entscheidungshilfe für unterschiedliche Betriebsansätze bietet unser Vergleich von Managed App Platform, VMs und Kubernetes.
03 · Der Aufbau
Wie funktioniert ein Kubernetes-Cluster?
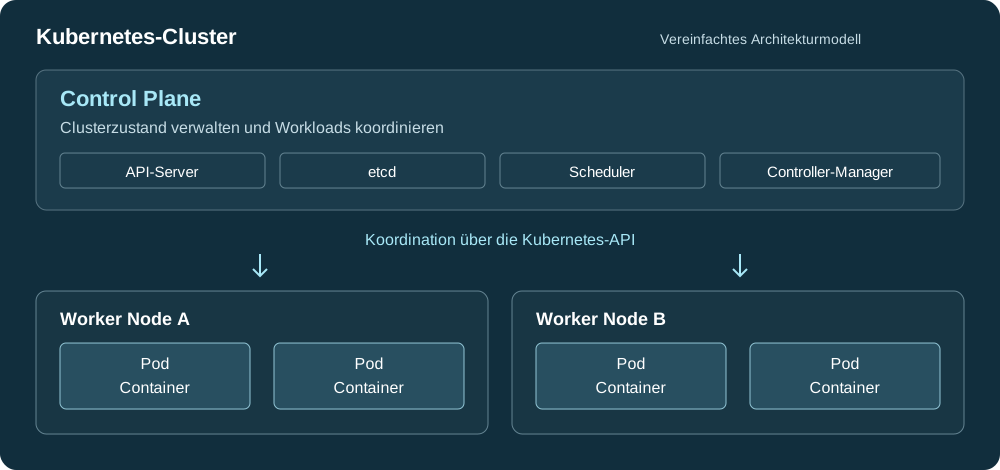
Die Control Plane verwaltet den Clusterzustand. Auf den Worker Nodes laufen die Anwendungen in Pods. Sie kommunizieren mit dem Cluster über die Kubernetes-API, beispielsweise mit dem Kommandozeilenwerkzeug kubectl.
ContainerPod
Container
ContainerPod
Container
Beispiel mit zwei Worker Nodes. Die tatsächliche Anzahl und Verteilung hängt von Ihrer Umgebung ab.
Welche Komponenten übernehmen welche Aufgabe?
API-Server: Schnittstelle für Anfragen an den Cluster. Werkzeuge und Clusterkomponenten arbeiten über die Kubernetes-API.
etcd: Speichert die Daten der Control Plane. Dieser Clusterzustand ist etwas anderes als die Nutzdaten Ihrer Anwendung.
Scheduler: Ordnet noch nicht eingeplante Pods geeigneten Nodes zu. Dabei berücksichtigt er unter anderem Ressourcenanforderungen und Vorgaben.
Controller: Beobachten Ressourcen und führen Änderungen aus, um tatsächlichen Zustand und Sollzustand anzugleichen.
Worker Node: Stellt die Laufzeit für Pods bereit. kubelet und Container Runtime kümmern sich um deren Ausführung auf dem Node.
Pods, Deployments und Services: die wichtigsten Begriffe
Pod: Kleinste deploybare Einheit. Ein Pod enthält einen oder mehrere eng zusammengehörige Container.
Deployment: Beschreibt einen gewünschten Zustand für Pods und verwaltet deren Bereitstellung über ReplicaSets. Typisch ist der Einsatz für zustandslose Anwendungen.
Service: Bietet einen stabilen Netzwerkzugang zu einer Gruppe von Pods. Ein Service macht eine Anwendung nicht automatisch aus dem Internet erreichbar; das hängt vom Service-Typ und der Umgebung ab.
Namespace: Ordnet viele Clusterressourcen einem gemeinsamen Namensbereich zu, etwa für Projekte oder Teams. Ein Namespace allein ist keine vollständige Sicherheitsgrenze.
ConfigMap: Hält nicht vertrauliche Konfiguration getrennt vom Container-Image.
Secret: Hält vertrauliche Werte wie Zugangsdaten. Base64-Kodierung ist keine Verschlüsselung; Zugriffsrechte und Schutz der Speicherung müssen zusätzlich berücksichtigt werden.
Deployment → ReplicaSet → Pods mit Containern
Diese Kette beschreibt die Verwaltung einer Anwendung. Der Service gehört zur Netzwerkseite: Er bietet einen Zugang zu den passenden Pods, statt deren wechselnde Adressen direkt in anderen Anwendungen zu hinterlegen.
04 · Die Verantwortung
Managed Kubernetes oder selbst betreiben?
Beim Eigenbetrieb stellt Ihr Team die Clusterkomponenten bereit und betreibt sie. Bei Managed Kubernetes übernimmt ein Anbieter bestimmte Plattformaufgaben, häufig den Betrieb der Control Plane. Welche Aufgaben genau enthalten sind, hängt vom jeweiligen Dienst und Vertrag ab.
| Aufgabe | Selbst betriebener Cluster | Managed Kubernetes |
|---|---|---|
| Control Plane | Ihr Team stellt sie bereit, betreibt und aktualisiert sie. | Häufig vom Anbieter betrieben. Umfang und Update-Regeln prüfen. |
| Worker Nodes | Ihr Team plant Kapazität, Laufzeit und Pflege. | Bereitstellung und Wartung richten sich nach dem Leistungsumfang. |
| Anwendungen | Ihr Team pflegt Images, Konfiguration und Deployments. | Bleiben üblicherweise Teamaufgabe, sofern kein zusätzlicher Anwendungsbetrieb vereinbart ist. |
| Daten & Wiederherstellung | Ihr Team plant Datensicherung und Wiederherstellung. | Abdeckung für Clusterzustand, Volumes und Anwendung ausdrücklich klären. |
| Rechte & Beobachtung | Ihr Team organisiert Zugriffe, Metriken und Alarmierung. | Plattformleistung und Verantwortung für Ihre Workloads voneinander abgrenzen. |
Die Tabelle beschreibt Betriebsmodelle allgemein. Sie ist keine zugesicherte Leistungsmatrix für centron.
Vor der Auswahl klären: Wer aktualisiert welche Komponenten? Wer reagiert auf Störungen? Welche Daten werden gesichert? Welche Monitoring-Daten und Alarme sind enthalten? So lässt sich der verbleibende Aufwand im eigenen Team einschätzen.
05 · Die Praxis
Wie steige ich praktisch ein?
Wählen Sie zuerst Ihre Umgebung. Danach führen die Anleitungen von der Clusterverwaltung über eine erste Anwendung bis zu Konfiguration, Ressourcen und Monitoring. Ein Abzweig am Ende führt zu CI/CD und GitOps.
Einstieg A · Übungsumgebung
Mit Minikube auf dem eigenen Rechner beginnen
Sie möchten die Grundbegriffe ausprobieren? Minikube stellt eine lokale Kubernetes-Umgebung bereit. Benötigt werden ein geeigneter Rechner und die Voraussetzungen des gewählten Treibers.
Zur lokalen Kubernetes-Entwicklung mit Minikube →
Das Tutorial behandelt den lokalen Einstieg. Aktuelle Installation und Systemanforderungen finden Sie zusätzlich in der offiziellen Minikube-Dokumentation.
Einstieg B · Bestehende Umgebung
Ein vorhandenes Cluster verbinden
Sie haben bereits Zugang zu einem Kubernetes-Cluster? Halten Sie dessen kubeconfig und die erforderlichen Berechtigungen bereit. Für die centron-Plattform führen die Docs durch die ersten Schritte und die Verbindung per kubectl.
Zu den ersten Schritten in der centron-Dokumentation →
Verwenden Sie für Übungen eine passende Testumgebung und prüfen Sie vor Änderungen den ausgewählten Clusterkontext.
Den Cluster mit kubectl verwalten
kubectl einrichten, die Verbindung prüfen und Nodes, Pods, Deployments und Services kennenlernen.
Voraussetzung: erreichbarer Cluster und gültige Zugangskonfiguration.
Eine Anwendung bereitstellen
Lernen Sie, wie Anwendungen mit Helm installiert und konfiguriert werden. Dabei begegnen Ihnen die Kubernetes-Ressourcen aus dem Architekturüberblick in der Praxis.
Voraussetzung: Clusterzugriff und die für die Anwendung benötigten Rechte und Ressourcen.
Vertrauliche Konfiguration auslagern
Secrets erstellen und in Pods verwenden. So halten Sie Zugangsdaten getrennt vom Anwendungs-Image und lernen die Grenzen dieses Mechanismus kennen.
Voraussetzung: kubectl und Berechtigungen im gewählten Namespace.
Ressourcen bewusst zuweisen
Requests und Limits einordnen und den Ressourceneinsatz von Pods steuern. Ergänzend lernen Sie Vorgaben für Namespaces kennen.
Voraussetzung: Pod- oder Deployment-Konfiguration bearbeiten können.
Metriken und Monitoring einrichten
Mit kube-prometheus-stack eine Monitoring-Umgebung aufbauen und Cluster- sowie Workload-Metriken betrachten.
Voraussetzung: Helm, passende Clusterrechte und Kapazität gemäß Tutorial.
Schon mit GitLab unterwegs? Wenn die Grundlagen sitzen, führen zwei Anleitungen von der Pipeline bis in den Cluster. Das GitLab-Runner-Tutorial zeigt, wie CI-Jobs als Pods auf Kubernetes laufen. Mit dem Flux-CD-Tutorial rollen Sie Anwendungen anschließend per Git-Commit aus einem GitLab-Projekt aus: Flux liest den Sollzustand aus dem Repository und gleicht den Cluster in festen Intervallen damit ab. Für beide Schritte benötigen Sie zusätzlich Zugang zu GitLab, für Flux außerdem Cluster-Admin-Rechte.
06 · Die nächsten Fragen
Welche Themen gehören zum weiteren Betrieb?
Vertiefen Sie die Bausteine, die Ihre Anwendung tatsächlich benötigt. Die Grundlagen erklären ihre Rolle; die verlinkten Anleitungen behandeln die Umsetzung.
Persistente Daten · Docs
Storage mit Persistent Volume Claims
Ein PVC fordert persistenten Speicher an. Die Docs erklären die Nutzung auf der centron-Plattform.
Netzwerk · Tutorial
Kommunikation mit NetworkPolicies regeln
Netzwerkzugriffe zwischen Workloads begrenzen und mit Cilium und Hubble untersuchen. Die Anleitung setzt diese Komponenten voraus.
Automatisierung · Überblick
CI/CD und GitOps einordnen
CI erstellt und prüft Änderungen; CD organisiert die Bereitstellung. Bei GitOps dient eine versionierte Beschreibung als Grundlage für den Sollzustand. Ein GitOps-Werkzeug wie Flux CD oder Argo CD vergleicht den Cluster mit diesem Stand in Git und gleicht Abweichungen an.
Nachschlagen · Referenz
kubectl-Befehle griffbereit halten
Sie kennen die Grundlagen und suchen einen passenden Befehl? Die Referenz ergänzt die Lernstrecke beim täglichen Arbeiten.
Was ist ein Kubernetes-Operator?
Ein Operator verbindet eigene Ressourcentypen mit einem Controller, um anwendungsspezifische Betriebsaufgaben zu automatisieren. Er kann beispielsweise bei der Verwaltung einer Datenbank helfen. Welche Aufgaben er übernimmt, bestimmt der jeweilige Operator; Updates und Wiederherstellung müssen zu Ihrer Anwendung passen.
07 · Die Plattform
Kubernetes bei centron
centron bietet Managed Kubernetes an und betreibt nach der Produktbeschreibung die Control Plane. Für den Einsatz Ihrer Anwendungen sind die dokumentierten Funktionen und der vereinbarte Leistungsumfang maßgeblich.
Nutzen Sie die Produktseite für den Angebotsüberblick, die Preisseite für Tarife und Optionen und die Dokumentation für Einrichtung und technische Aufgaben. Vor dem produktiven Einsatz sollten Sie die Zuständigkeiten für Worker Nodes, Updates, Monitoring und Datensicherung klären.
Vom Überblick zur passenden Umgebung
Sie möchten Kubernetes einsetzen? Sehen Sie sich das Angebot an oder besprechen Sie Ihre Anforderungen mit centron.
Managed Kubernetes ansehen → Tarife & Optionen →08 · Kurz beantwortet
Häufige Fragen zu Kubernetes
Brauche ich für Kubernetes mehrere Server?
Zum Lernen kann eine lokale Umgebung auf einem Rechner ausreichen. Ein Kubernetes-Cluster hat eine Control Plane und mindestens einen Worker Node; in lokalen Umgebungen können die Rollen auf derselben Maschine zusammenkommen. Für den produktiven Betrieb hängt der Aufbau von Kapazität und Verfügbarkeitsanforderungen ab.
Wann reicht Docker auf einer VM?
Wenn eine überschaubare Anwendung mit wenigen Containern auf einem Host Ihre Anforderungen erfüllt, kann dies ein geeigneter Betriebsansatz sein. Prüfen Sie Updates, Wiederherstellung und Ausfallverhalten. Kubernetes wird interessant, wenn zusätzliche Orchestrierungsaufgaben seinen Aufwand rechtfertigen.
Macht Kubernetes meine Anwendung automatisch hochverfügbar?
Nein. Kubernetes kann Ersatz-Pods bereitstellen und mehrere Instanzen verwalten. Verfügbarkeit hängt aber auch von Anwendung, Ressourcen, Verteilung auf Nodes, Netzwerk, Storage und weiteren Abhängigkeiten ab. Ein Cluster allein beseitigt diese Ausfallrisiken nicht.
Welche Aufgaben bleiben bei Managed Kubernetes bei mir?
Üblicherweise bleiben Images, Anwendungskonfiguration, Deployments und anwendungsbezogene Zugriffsrechte bei Ihrem Team. Für Nodes, Updates, Monitoring und Datensicherung bestimmt der vereinbarte Leistungsumfang die Aufgabenverteilung. Zusätzlicher Anwendungsbetrieb muss ausdrücklich vereinbart sein.
Kann ich Anwendungen einfach zwischen Anbietern verschieben?
Die Kubernetes-API bietet eine gemeinsame Grundlage. Anbieterabhängige Speicherklassen, Netzwerkdienste, Identitätsanbindungen und externe Services können dennoch Anpassungen erfordern. Prüfen Sie solche Abhängigkeiten und den Datentransfer vor einem Wechsel.
Wie bringe ich Änderungen per Git in den Cluster?
Mit einem GitOps-Werkzeug wie Flux CD oder Argo CD. Beide nutzen ein Git-Repository als Quelle des Sollzustands; Änderungen laufen dann als Commit statt als direkter kubectl-Befehl. Flux prüft das Repository in festen Intervallen und setzt Änderungen, die jemand direkt im Cluster an verwalteten Objekten vornimmt, beim nächsten Abgleich auf den Stand aus Git zurück. Wie das mit GitLab funktioniert und worin sich Flux und Argo CD unterscheiden, zeigt unser Flux-CD-Tutorial.
09 · Weiterführende Grundlagen
Quellen und Dokumentation
Die technischen Erläuterungen stützen sich auf die Kubernetes-Dokumentation, für GitOps zusätzlich auf OpenGitOps und die Dokumentation von Flux und Argo CD. Angebotsaussagen beziehen sich auf die verlinkte centron-Produktbeschreibung. Quellenstand: 07.10.2026, Ergänzungen zu GitOps: 09.10.2026.